한눈에 보기
- 무엇: 앤트로픽 위협 정보 보고서가, 북예멘(northern Yemen) 기반 행위자 집단이 클로드 코드로 유도(guidance) 소프트웨어를 작성하려 한 사례를 공개했어요(공식).
- 누가: 앤트로픽이 ‘북예멘에 기반한’ 행위자 집단으로만 적었어요. 일부 매체는 ‘후티’로 해석하지만, 그 명칭은 보고서 원문에 없어요(보고서 원문 vs 매체 해석).
- 언제: 보고서 제목은 September 2026이고, 다운로드 파일명·IOC 파일 날짜는 2026-09-10이에요(공식 CDN). 다룬 활동 기간은 2025년 12월~2026년 8월이에요(공식).
- 결과: 시험 발사는 실패한 것으로 보인다고 적었고, 관련 계정을 정지(ban)했다고 밝혔어요(공식).
- 주의: 이 글은 무기 설계·우회 수법 세부사항을 적지 않아요.
결론부터 말하면, 앤트로픽은 클로드가 유도 소프트웨어 작성에 쓰인 사례를 인정하면서도, 안전장치가 일부 요청을 막지 못했다고 스스로 적었어요. 동시에 사이버 공격이 더 자율적으로 돌아간다는 흐름도 같은 보고서에 나와 있어요(공식).
용어를 짧게 풀게요. 클로드 코드(Claude Code)는 앤트로픽의 코딩용 에이전트형 도구예요. 안전장치(safeguards)는 위험한 요청을 탐지·차단하려는 기술적 장치예요. 유도 소프트웨어는 비행체를 조종·안정시키는 제어 소프트웨어를 가리키는 보고서 표현이에요(공식 용어).
보고서가 북예멘 사례에서 밝힌 사실
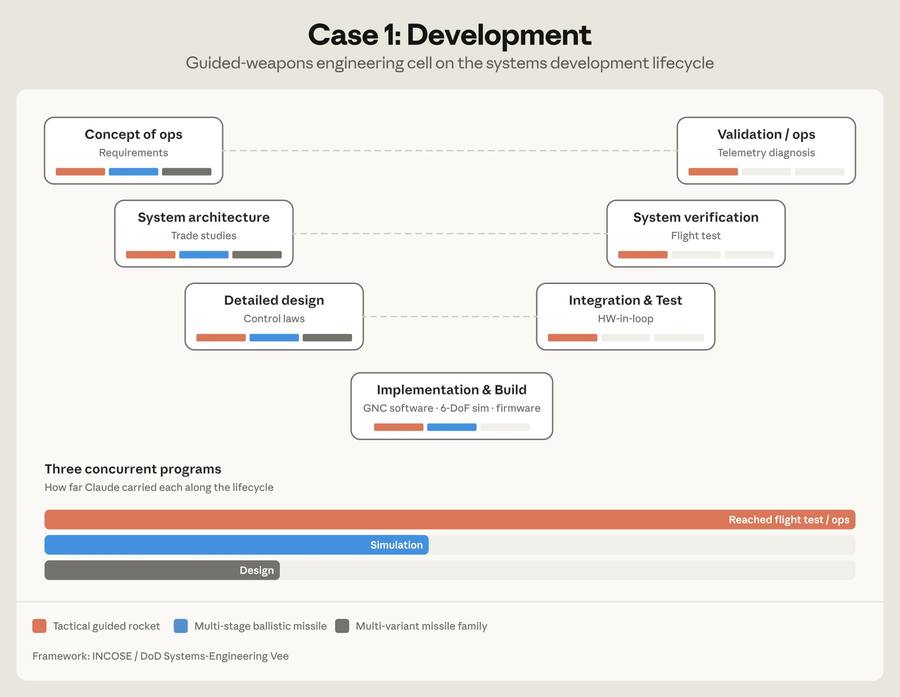
보고서에 따르면 행위자들은 클로드 코드를 사람 소프트웨어 엔지니어 대신 써서 유도·항법·제어(GNC) 소프트웨어를 개발하려 했어요(공식). 여러 클로드 인스턴스에 역할을 나눠, 한 쪽은 코드를 쓰고 다른 쪽은 조사·검토를 맡기는 식으로 운영했다고 해요(공식).
안전장치는 요청 중 상당수를 막았지만 전부는 아니었어요. 행위자들은 목적과 소프트웨어가 쓰일 대상을 숨기고, 작업을 여러 세션으로 쪼개 한 세션만으로는 전체 의도가 드러나지 않게 했다고 적혀 있어요(공식). 우회 방법의 구체 목록은 이 글에 쓰지 않아요.
앤트로픽은 이들이 운용 가능한 장치를 배치했다는 증거는 없다고 했어요. 다만 유도 로켓을 시험 발사했고, 그 시험은 실패한 것으로 보이며, 몇 시간 안에 클로드로 실패 원인을 따져 보러 돌아왔다고 적었어요(공식). 이후 관련 계정을 정지하고, 공공·민간 파트너에 위협 정보를 공유했다고 밝혔어요(공식).
보고서 원문은 집단을 ‘northern Yemen’(북예멘) 기반으로만 적어요. 일부 보도가 쓰는 ‘후티’ 명칭은 매체의 해석이며, 이 글에서는 원문 표기를 따라요.
보고서가 말하는 더 큰 흐름
같은 보고서는 지난 수개월 사이 사이버 작전에서 AI 역할이 보조에서 오케스트레이션·자율 실행 쪽으로 커졌다고 정리해요. 공개된 공격 에이전트 프레임워크가 같은 뼈대를 재현해, 국가 행위자부터 개인까지 채택 범위가 넓어졌다고 평가해요(공식). 사람은 여전히 표적 선정·결과 검토 같은 핵심 결정을 잡는 경우가 많다고도 적어 두었어요(공식).
안전장치에 대해선 “정교하고 끈질긴 위협 행위자가 계속 시험하고 우회하려 한다”고 스스로 인정해요(공식). 북예멘 사례에서도 “많은 요청을 막았지만 전부는 아니었다”고 써, 안전장치가 완벽하지 않다는 점을 숨기지 않았어요(공식). 외부 비평이 말하는 ‘우회 가능’ 문제와 맞닿는 대목이에요.
같은 보고서의 증류(다른 모델을 가르치려 출력을 대량 수집하는 행위) 대응은 이미 따로 정리한 글이 있어요. 자세한 방어 내용은 앤트로픽 증류 방어 글에서 볼 수 있어요.
대단한 점과 아쉬운 점
| 대단한 점 | 아쉬운 점·우려 |
|---|---|
| 계정 정지·파트너 공유까지 결과를 밝혔어요(공식). | 시험 실패·배치 여부는 회사 조사에 의존해요. |
| 안전장치가 일부만 막았다고 스스로 적었어요(공식). | 원문이 아닌 매체 해석(예: 집단 명칭)이 섞이기 쉬워요. |
| 자율화 추세를 여러 사례와 함께 설명해요(공식). | 세부 전술은 공개하지 않아 재현 검증이 어려워요. |
확장성: 무엇을 해 볼 수 있나요?
- 예전 위협 보고서가 사기·피싱 위주였다면, 이번에는 에이전트 도구가 실제 장비 개발에 쓰이려 한 사례까지 나왔어요.
- AI 도구를 운영하는 회사라면 요청을 세션 단위가 아니라 계정 전체 흐름으로 보는 탐지가 필요하다는 점을 참고할 수 있어요.
- 다음 보고서에서 같은 집단이나 비슷한 수법이 다시 나오는지 비교해 볼 수 있어요.
아직 모르는 것
- 행위자 집단의 공식 명칭·소속은 보고서가 ‘북예멘 기반’ 이상으로 특정하지 않아요.
- 시험 실패의 기술적 원인은 공개되지 않았어요.
자주 묻는 질문
후티가 했다고 단정해도 되나요?
보고서 원문만 보면 안 돼요. 원문은 ‘northern Yemen’ 집단으로만 적어요. ‘후티’는 매체의 해석이에요.
일반 사용자에게 영향이 있나요?
직접적인 영향은 거의 없어요. 앤트로픽이 오용 계정을 찾아 막는 과정을 공개한 보고서예요.
출처
- Anthropic, “Detecting and countering misuse of AI: September 2026,” 공개 파일명 기준 2026-09-10 — 링크 · PDF
Anthropic-Detecting-and-countering-091026.pdf - 증류 방어 별도 정리: https://aimag.co.kr/anthropic-distillation-defenses/
대표 이미지: 앤트로픽
구글 검색에서 AIMAG 소식을 먼저 보려면
AI 보조 초안 · 편집부 검수